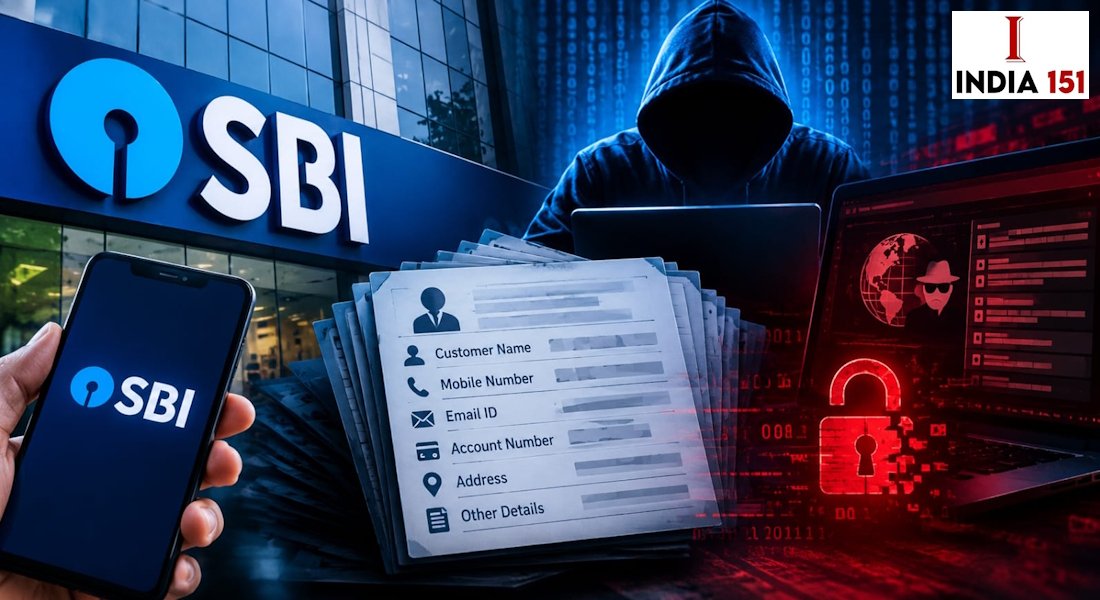

भारतीय स्टेट बैंक (SBI) ने जानकारी दी है कि एक साइबर अटैक के बाद हैकर्स ने बैंक के ग्राहकों के रिकॉर्ड तक पहुंच बना ली है. देश के सबसे बड़े सरकारी बैंक ने बीते 21 अक्टूबर को स्टॉक एक्सचेंजों में एक फाइलिंग के जरिये इस घटना की जानकारी दी.
स्टॉक एक्सचेंजों को दी गई एक फाइलिंग में SBI ने बताया कि उसे शक है कि ग्राहकों के 3,897 रिकॉर्ड, जिनमें उनकी निजी पहचान से जुड़ी जानकारी (PIF) शामिल है, डार्क वेब पर लीक हो गए हैं.
क्या-क्या हुआ लीक
इस जानकारी में ग्राहकों के नाम, लिंग, रजिस्टर्ड मोबाइल नंबर, जन्म तिथि, ईमेल पते और आवासीय पते शामिल हैं. इन रिकॉर्ड्स में ब्रांच और कस्टमर इंफॉर्मेशन फाइल (CIF) आइडेंटिफायर, लीड ID तथा लोन और लीड रिकॉर्ड से जुड़ा मेटाडेटा भी शामिल हैं.
एनडीटीवी रिपोर्ट के अनुसार, SBI ने बताया कि उसे 16 अक्टूबर को अपने ‘थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर’, ‘डिफेंस साइबर एजेंसी’ और ‘इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम’ (CERT-In) से संभावित एक्सपोज़र (डेटा लीक या खतरे) के बारे में अलर्ट मिले.
https://t.co/VCGbn5qE62
— State Bank of India (@TheOfficialSBI) October 21, 2026
जमा राशि सुरक्षित
X पर एक बयान में ने कहा, ‘ग्राहकों के खाते में जमा राशि पूरी तरह से सुरक्षित है और हम अपने मूल्यवान ग्राहकों के हितों की रक्षा के लिए हरसंभव कदम उठा रहे हैं. हम पुन: आश्वस्त करते हैं कि हमारे ग्राहकों की वित्तीय संपत्तियों, डेटा और हम पर उनके भरोसे की सुरक्षा हमारी सर्वोच्च प्राथमिकता है.’
कामकाज पर खास असर नहीं
बैंक ने अपनी ‘इंसिडेंट रिस्पॉन्स’ प्रक्रियाएं सक्रिय कर दी हैं और इस घटना की जांच के लिए CERT-In से जुड़ी एक स्वतंत्र साइबर सुरक्षा एजेंसी को नियुक्त किया है.
एक्सचेंज फाइलिंग में SBI ने कहा, ‘बैंक ने तुरंत अपने साइबर घटना प्रतिक्रिया और रोकथाम प्रोटोकॉल को सक्रिय कर दिया.’ बैंक ने आगे कहा कि इस घटना का उसके व्यावसायिक कार्यों, वित्तीय प्रदर्शन या कामकाज की निरंतरता पर कोई खास असर नहीं पड़ा है. आगे कहा, ‘बैंक के मुख्य व्यावसायिक कार्य बिना किसी रुकावट के सामान्य रूप से चल रहे हैं.’
विस्तृत मूल्यांकन की जरूरत
हालांकि, जांच अभी भी चल रही है. SBI ने कहा कि लीक हुए डेटा की प्रमाणिकता और पूर्णता की पुष्टि करने, इसके संभावित स्रोत का पता लगाने और डेटा के उजागर होने के दायरे को निर्धारित करने के लिए एक विस्तृत मूल्यांकन की जरूरत है.
इंडिया टुडे की रिपोर्ट के अनुसार, बैंक ने कहा कि वह स्थिति पर बारीकी से नज़र रख रहा है और 3,897 पहचाने गए ग्राहक रिकॉर्ड की जांच जारी रहने के बीच, लागू विनियामक जरूरतों के अनुसार उचित कदम उठाएगा.
यह घटना ऐसे समय में हुई है, जब बैंकिंग क्षेत्र में साइबर सुरक्षा को लेकर नियामकों का ध्यान बढ़ा है. बीते जुलाई महीने में बैंक ऑफ बड़ौदा ने डेटा लीक होने की बात स्वीकार की थी, जिसमें ग्राहकों का 1TB डेटा लीक हो गया था.